GeekWork
每个企业自己的 Harness
企业专属的 AI Agent 底座,加一站式转型交付。底座由我们搭,业务由我们陪客户搬上去—— 不是卖一个工具让你自己想办法,而是把 AI 装进业务里真正跑起来。
01一页纸摘要
Executive Summary
GeekWork 卖的不是软件,是「把 AI 装进你业务里」这件事。 底座是我们建的标准件,业务承载是给客户定制的部分——两者一起交付,才叫一站式。 客户买的不是一套系统,是一个能跑起来的状态。
| 产品名 | GeekWork(极客跳动 · 企业专属 AI Agent 底座) |
|---|---|
| 一句话定义 | 为企业定制的 AI Agent 底座 + 一站式 AI 转型交付:底座负责承载,业务负责落地。 |
| 三端形态 | 员工端= 桌面 App(Electron,macOS + Windows);企业管理员端= Web(组织 / 人员 / 权限 / Token 用量);平台端= Web(租户 + 跨租户用量 + 通道配置)。三端共用一套服务端与模型网关,权限域互不重叠。 |
| 交付形态 | 三层:L1 底座(标准产品)+ L2 行业方案包(半标准)+ L3 业务承载(定制)。底座内部再分控制面 / 运行时 / 工作台。 |
| 卖给谁 | 一把手已经要求「用 AI 降本增效」、但内部落不了地的中大型企业;行业集中在制造、外贸、金融与专业服务。 |
| 解决什么 | 数据主权 · 成本失控 · 能力不可治理 · AI 投入无法沉淀为组织资产 |
| 怎么赚钱 | 解决方案与实施费 + 底座授权(年)+ 行业方案包 + 长期运营陪跑;模型成本默认 BYOK |
| 当前阶段 | 底座已具备(工作台 + 模型接入 + 组织/权限骨架);待补:桌面端双平台打包与签名、五级配额熔断、成本分摊、私有化交付包 |
02问题定义
Problem Statement
企业现在不是「没有 AI 用」,而是「AI 已经在用了,但没人管得住」。这是采购动机的起点—— 我们卖的不是能力增量,是失控之后的收口。
| 痛点 | 企业里真实发生的事 | 造成的后果 | 谁在痛 |
|---|---|---|---|
| 数据主权 | 工程师把核心模块代码、客户合同贴进公有聊天窗口;市场部把未发布产品资料丢给模型写文案;外包人员用个人账号处理甲方数据。 | 数据已经出域且无留痕;等保、审计、客户背调过不去;一旦泄露无法举证「谁、在什么时候、传了什么」。 | CEO 法务 / IT |
| 成本失控 | 报销单里躺着 5 个 AI 订阅;有人拿最贵的模型跑批量翻译;财务月底找不到「AI 支出」这个科目。 | 无法回答三件事:花了多少、花在谁身上、该不该花。预算批了,但无法证明 ROI。 | CEO / CFO |
| 治理缺位 | 谁都能装插件、接 MCP,能读本地文件、能对外发请求;Agent 能删库、能发邮件,但没有审批、没有日志。 | Agent 变成一个「不可控的内部第三方」。安全部门只能一刀切禁用,业务侧转入地下使用。 | IT / 安全 |
| 资产化失败 | 最好用的 prompt、技能、工作流只存在于某个骨干的电脑里;人一走,能力清零;每个项目重复搭一遍同样的脚手架。 | AI 投入不随规模复利,交付毛利被重复劳动吃掉,团队越大越乱。 | CTO / 交付负责人 |
| 交付困境 | 想给客户交付「带 AI 的系统」,每次都要从零搭账号体系、模型接入、计费埋点、审计日志。 | 项目周期被底座工作占掉 40%,报价压不下来,做一单亏一单的隐形亏损。 | 我们(供给侧) |
为什么是现在
- Agent 从玩具变生产工具:过去是「问一句答一句」,现在是「让它跑半小时、改一堆文件、调用十几个工具」。一旦进入生产,治理必然被提上桌。
- 成本从「可忽略」变「科目级」:重度用户单月 Token 消耗已能到几百到几千元量级,几十人的团队就是一笔需要立项的支出。
- 合规开始查 AI 使用记录:金融、医疗、政务类客户在供应商尽调里已明确要求「AI 工具清单 + 数据流向说明」。
- 模型可替换已成共识:没人愿意把底座绑死在一家模型上,中间那一层的价值反而被确认了。
03目标客户与决策链
ICP & Buying Committee
客户分层
| 层级 | 画像 | 购买动因 | 预估占比 |
|---|---|---|---|
| 主 ICP | 50–500 人技术密集型企业:软件外包、AI 应用商、智能制造 IT 部门、跨境电商技术团队。 | 既有保密诉求,又有交付效率压力;已经有 10+ 人在零散用 AI,正在被成本和安全问题追着跑。 | 60% |
| 合规敏感 | 金融、医疗、政务信息化服务商。 | 数据必须留在境内 / 留在本地机房,公有 SaaS 直接出局。这是刚需,不是加分项。 | 20% |
| 集团型 | 需要给下属公司 / 事业部开独立租户、独立预算的集团。 | 一套系统管多法人主体,成本能按主体分摊,权限能按主体隔离。 | 10% |
| OEM 伙伴 | 系统集成商、行业软件商,想把底座贴自己牌卖。 | 不想自研底座,愿意按 License 买断 + 分成,换一个能写进自己方案里的「AI 底座」。 | 10% |
决策链:三个角色,三套语言
| 角色 | 他关心什么 | 打动他的那句话 | 在流程里的作用 |
|---|---|---|---|
| 购买者 CEO / CTO |
这笔钱值不值;会不会被供应商锁死;三年后这套东西还在不在。 | 「模型随便换,底座是你们的。数据在你们机房,账在你们手上。」 | 拍板、批预算 |
| 把关者 IT / 安全 / 财务 |
数据往哪走;能不能审计;出了事谁负责;钱怎么摊到各部门。 | 「每一次调用都有日志,每一条日志都能追到人,每一笔费用都能摊到成本中心。」 | 能否过会(真正的门槛) |
| 业务负责人 BU 总 / 部门总 |
这套东西能不能真减轻我的人的工作;会不会又加一层要学的东西;数据不准谁背。 | 「不换你现有的系统,Agent 直接在你的流程里干活,人只负责最后审核。」 | 决定 L3 能不能落地(最容易被忽略、也最容易翻车的一环) |
| 使用者 工程师 / 业务 |
好不好用;比我自己开 ChatGPT 强在哪;会不会多一层审批很烦。 | 「不用申请账号、不用报备,登进来就能用,公司还给你配好了一堆现成技能。」 | 决定实际活跃度 |
04产品定位与边界
Positioning & Scope
GeekWork 是什么
一套为企业定制的 AI Agent 底座,加上把它装进客户业务里的交付能力。 它运行在客户自己的网络边界内,模型、账号体系、数据都接在企业自己手里;员工在底座上完成问答、写码、文档、分析、自动化任务, 而所有调用都经过控制面——被授权、被计量、被记录。
但客户真正买的不是这套系统,是一句话:「你们帮我把 AI 用起来。」 这句话拆开是三件事——底座要建(不然没有承载)、流程要改(不然用不起来)、人要带(不然没人用)。 任何一件缺了,项目就变成一套躺在机房里的软件,第二年续费时客户会问:「这东西谁在用?」
所以我们的交付不是「交一套系统」,而是交一个能跑起来的状态:系统上线、场景跑通、有人会用、成本可算。 这四件事同时成立,才叫一站式。
三端形态:员工端做生产,企业管理员端做治理,平台端做运营
这套系统有三个端,对应三种使用者、三种作用域。混在一起讲,权限模型一定会做错: 员工端管自己,企业管理员端管一家企业,平台端管所有企业。三者共用同一个服务端与同一条模型网关,但权限域互不重叠。
| 维度 | 员工端 · 桌面 App | 企业管理员端 · Web | 平台端 · Web |
|---|---|---|---|
| 谁在用 | 全体员工——这是他们每天打开的软件 | 企业管理员、部门管理员、财务、只读审计员 | GeekWork 运营与交付团队(我们自己) |
| 形态 | Electron,macOS + Windows 独立安装包,自动更新 | 浏览器访问;可选 Electron 壳做桌面快捷入口 | 浏览器访问,公网或专线 |
| 作用域 | 个人:我的会话、文件、可用技能 | 单租户:本企业的组织、成员、成本 | 跨租户:所有企业租户的用量与配置 |
| 干什么 | 会话 · 文件与 Artifact · SkillHub · 应用中心 · 多 Agent 编排 | 组织 · 人员 · 权限与圈子 · Token 配额与成本 · 审计 · 策略下发 | 租户开通 · 跨租户用量 · 通道与配额分配 · 版本发布 · 白标 |
| 怎么登录 | 企业 IdP 免登(钉钉 / 企微 / 飞书 / OIDC) | 企业 IdP + 管理员角色,敏感操作二次验证 | GeekWork 自有账号 + MFA,不走客户 IdP |
| 谁维护 | 企业 IT 统一分发与强制升级 | 企业 IT / 财务,改完即时下发给客户端 | 我们自己,按版本迭代 |
一句话分工:员工端负责「干活的体验」,企业管理员端负责「一家公司的秩序」,平台端负责「所有公司的运营」。 把管理功能塞进员工端,员工会看见不该看的组织与成本;把干活能力做进网页,大量场景根本跑不起来; 把平台能力放进企业管理员端,客户第一个问题就是「你们是不是能看到我们所有数据」。
为什么必须是桌面 App,而不是又开一个网页
这不是技术偏好,是能力边界。下面六件事在浏览器里做不到或做不好,而它们恰好是 Agent 真正能替人干活的前提:
| 能力 | 网页为什么不行 | 桌面 App 怎么做 |
|---|---|---|
| 读写本地文件 | 浏览器只能拿到用户逐个手选的文件,无法对一个目录持续工作。 | 授权目录后建本地索引,Agent 可按路径检索、读取、改写,改前留快照。 |
| 执行本地命令 | 浏览器沙箱没有进程权限,跑不了构建、测试、脚本。 | 本地 runtime 起子进程,命令走白名单,每次执行回传审计。 |
| 连本地 MCP / 内网服务 | 跨域与证书限制,浏览器读不到 127.0.0.1 与内网端口。 | 本地进程直连本机与内网,凭证存系统钥匙串,不出本机。 |
| 长任务不中断 | 关掉标签页任务就断,跑半小时的重构没法做。 | 常驻后台,任务本地排队、可暂停恢复,关窗口不杀进程。 |
| 系统级入口 | 没有全局快捷键、没有托盘、不能拖文件即用。 | 全局唤起、托盘常驻、拖文件进窗口直接开工。 |
| 大文件与代码库 | 上传下载受体积与带宽限制,几百 MB 的仓库传不动。 | 本地直读,只把必要片段送进上下文,token 与带宽都省下来。 |
三条权限域:谁能看到谁
三个端不是三套系统,而是同一套服务端上的三个权限域。授权判定只认域,不接受「他是管理员」这种模糊说法—— 「企业管理员」和「平台管理员」听起来都叫管理员,能碰的东西完全不一样。
| 权限域 | 能访问什么 | 不能访问什么 |
|---|---|---|
| member 员工域 | 自己的会话、被授权的技能与应用、自己名下的用量 | 他人会话、组织与成本数据、任何后台页面 |
| tenant 租户域 | 本企业全部组织、成员、权限、配额、成本、审计 | 其他租户的任何数据;平台的通道配置与版本策略 |
| platform 平台域 | 租户清单、各租户用量与金额、通道与配额配置、客户端版本 | 租户的业务内容——会话、文件、知识库、审计明细 |
端到端的四条链路
| 链路 | 走法 | 关键约束 |
|---|---|---|
| 请求 | 员工端 → 本地 runtime(工具执行 / 文件读取)→ 模型网关(鉴权 + 计量 + 路由)→ 模型供应商 | 客户端不直连供应商;密钥只在服务端;本地执行的工具调用同样上报 |
| 策略 | 企业管理员端改策略 → 服务端 → 员工端拉取 → 本地执行 | 缓存 ≤ 5 分钟;拉不到按「拒绝」而非「放行」降级 |
| 审计 | 员工端本地事件 → 批量上报 → 服务端审计库 | 本地保留 7 天环形缓冲,断网不丢;服务端追加写不可篡改 |
| 平台配置 | 平台端改通道 / 配额模板 / 版本策略 → 服务端 → 下发到相关租户 | 平台只能改「能力与上限」,不能改租户业务数据;每次改动全量留痕并通知租户 |
离线怎么办:客户端持「预授权配额令牌」,断网时可继续消耗已预扣的额度上限,联网后对账; 超出预扣额度即停,不是断网就免费无限用。私有化客户第一周一定会问这条,答不出来就丢单。
底座内部结构(L1)
控制面是产品的商业内核。工作台决定「好不好用」,控制面决定「能不能卖给企业」——前者可以抄,后者要靠交付磨。 这一层是 L1,对任何客户都长得一样;不一样的部分在 L2 / L3。
交付分层:卖 L3,赚 L1
定制化最容易走到的结局是变成人力外包:客户提什么就改什么,改到最后底座被拆得七零八落,下一个客户从零开始。 所以必须先把交付切成三层,并且把纪律写死。
| 层 | 内容 | 标准度 | 谁来做 | 复用性 |
|---|---|---|---|---|
| L1 底座 | 组织与权限、Token 计量与配额、SkillHub 资产库、应用中心、模型网关、审计 | 100% 标准 | 产品线 | 全客户复用 |
| L2 行业方案包 | 行业技能包、审批流、报表口径、业务系统连接器(ERP / CRM / MES / 数据仓库) | 70% 标准 30% 配置 |
我们 + 客户 | 同行业复用 |
| L3 业务承载 | 客户具体流程跑在 Agent 上:报价、跟单、质检、客服、招投标、对账 | 100% 定制 | 交付团队 + 客户 | 单客户 方法可沉淀 |
员工端导航结构:左上角两个新板块
平台主入口固定在左侧栏顶部——品牌之下、动作入口之上,并且按问题分组:上排是「我要干什么」 (新建任务、工作台、定时任务、资料库),下排是「我手上有什么」(SkillHub 公司资产库、 应用中心 业务系统入口)。两组回答的不是同一个问题,所以不混排——混排的后果是用户每次都要在几百条历史里找技能。
▶ 可点击原型:demo.geekwork.ai —— 一台 Mac 里跑着这套系统(员工端开在桌面窗口里,管理员端与平台端开在浏览器窗口里)。 按 1 / 2 / 3 切三端,F 全屏;不想看电脑外壳,直接开 demo.geekwork.ai/demo.html 裸屏版。建议照这条线点:员工端 · 工作台,空着点「发送」, Agent 跑一条跨系统查订单的活,中间有一次调用被 403 拦下、它降级继续干 → 换身份(右上角:创始人 / 研发 / 市场),另一个圈子的 Skill 与应用整片消失、左侧计数当场变 → 员工端「申请接入」,切到企业管理员端「待审批」通过,再回员工端,那张卡从「待接入」变成「可调用」, 审计里多一行 → 平台端「用量聚合」,所有租户的用量都在,业务内容一列全是「不可见」。 最后这一条不用讲,让客户自己点一遍,比讲十页都管用。
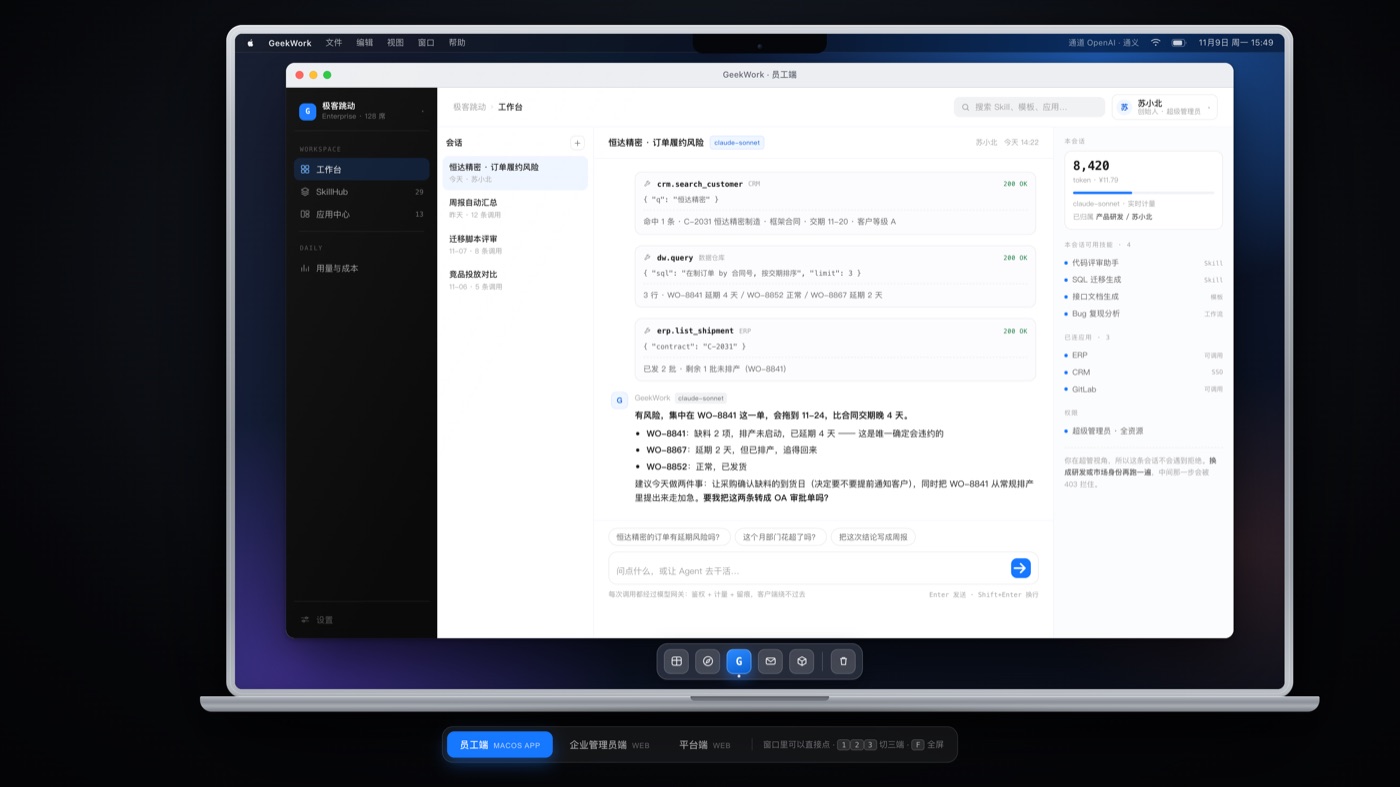
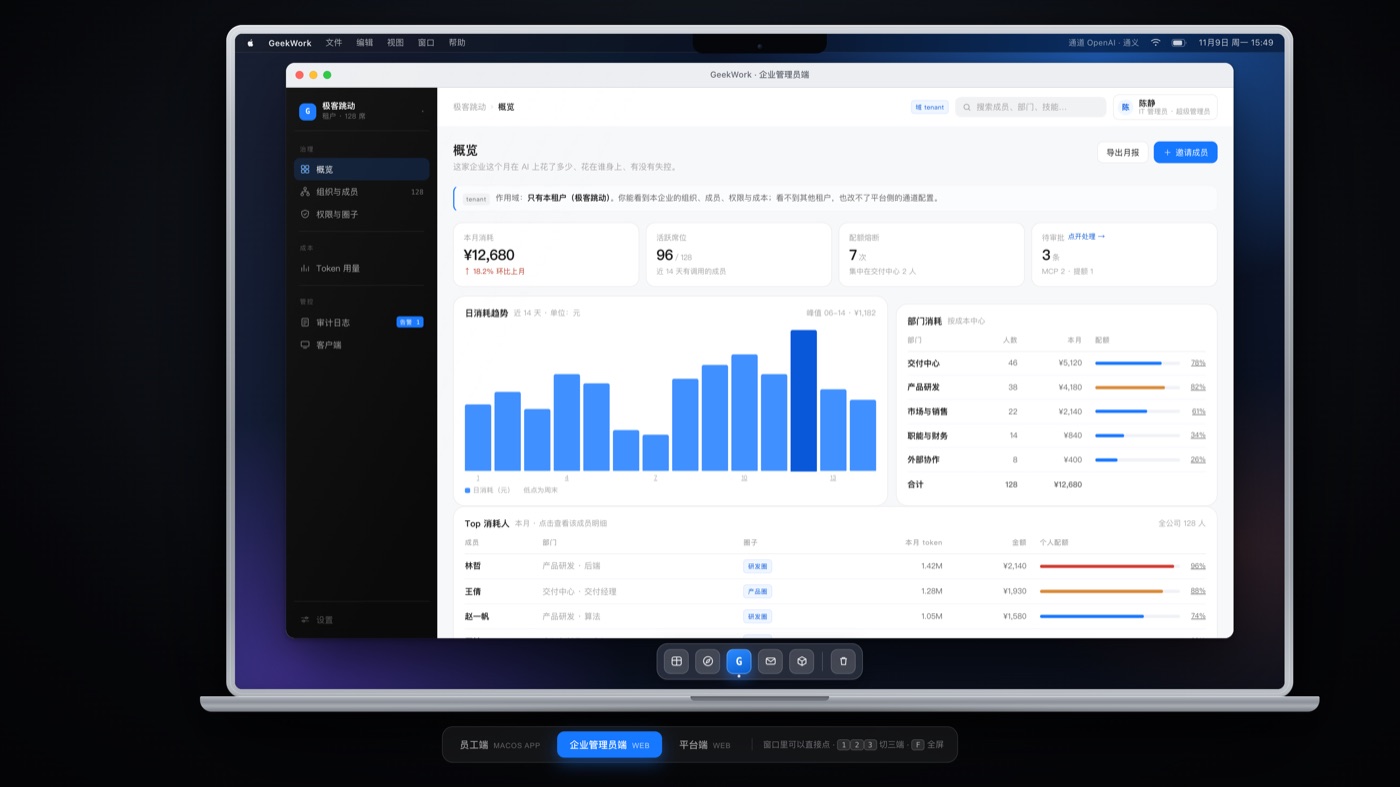
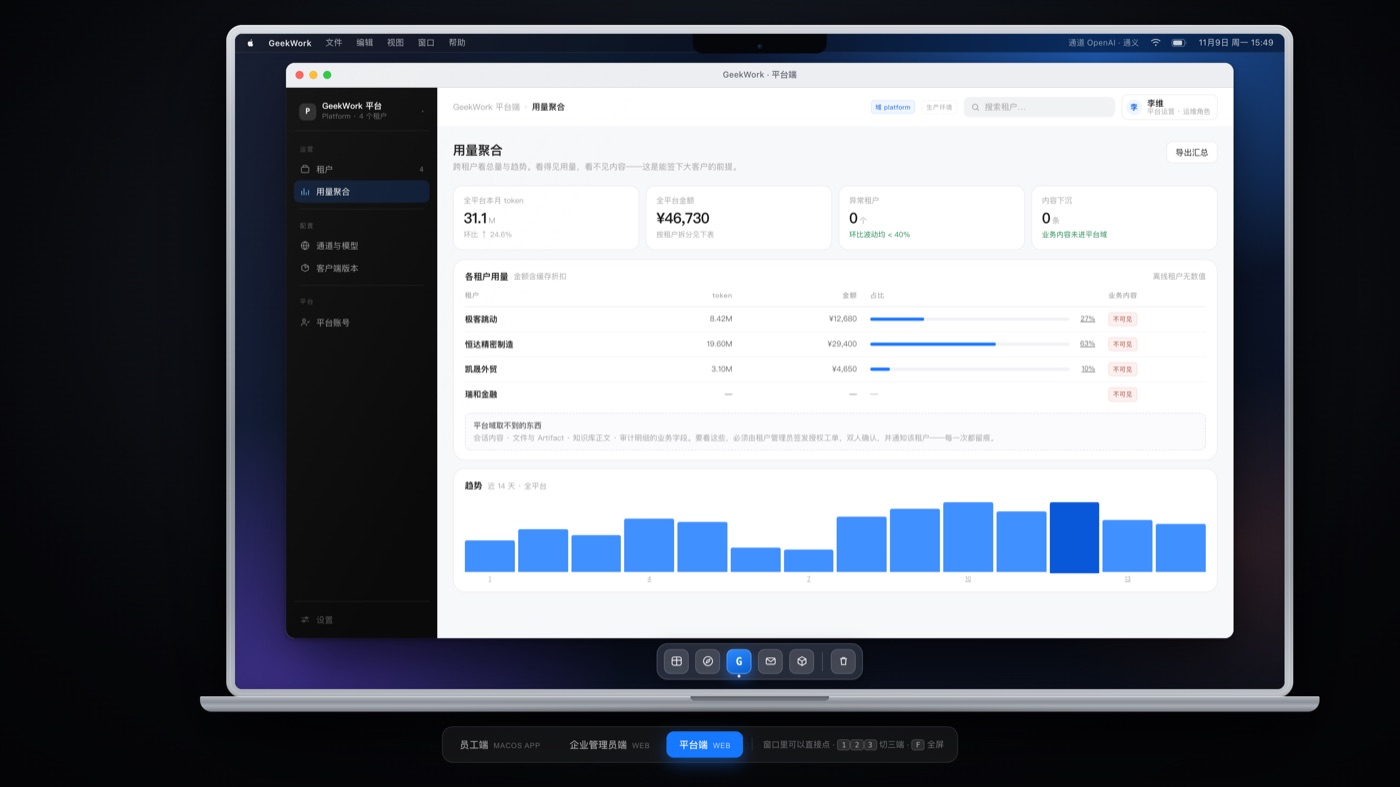
三张都是原型实拍(1920×1080),点开即进对应端;要原图直接右键存 PNG,贴方案书、公众号都够用
圈子:虚拟组织,第二套归属
组织树(部门)解决的是「谁花谁的钱」,圈子解决的是「谁能用谁的招」。这两件事在企业里从来不是一回事: 一个后端工程师在研发部,但他真正需要的资产可能来自「数据产品圈」。所以圈子不是权限的替代品,而是权限模型里新增的一根轴。
| 维度 | 部门(组织树) | 圈子(虚拟组织) |
|---|---|---|
| 本质 | 行政归属,唯一且强制 | 协作归属,可加入多个,可自由退出 |
| 决定什么 | 预算归属、审批链、审计口径 | 资产可见范围(能看 / 能用哪些 Skill 与应用) |
| 谁维护 | HR 系统同步,IT 管 | 圈主自建,成员受邀或申请 |
| 生命周期 | 稳定,跟随公司架构 | 随项目生灭,允许短命 |
| 一句话 | 你花谁的钱 | 你能用谁的招 |
因此一个成员的最终可见性由三根轴取交集决定,而不是任何单一规则:
应用中心:三种接入形态别混在一起
企业里的「系统」不是一类东西。把跳转型和连接型混在一张卡片里,产品会立刻变糊。所以每个应用必须同时标注三件事: 能不能单点进去、Agent 能不能调、谁能看见。
| 形态 | 含义 | 典型例子 |
|---|---|---|
| 跳转型 | 单点登录进去用,GeekWork 只负责身份与入口,不碰业务数据。 | ERP、CRM、OA、财务系统 |
| 连接型 | 被 Agent / Skill 调用,通过连接器取数或写数,凭证留在服务端。 | 数据库、工单、代码库、数据仓库 |
| 展示型 | 只登记说明与入口文档,不接也不跳,先让它在册。 | 老系统、外部供应商后台 |
同一个应用可以同时具备两种形态:ERP 既能单点进去手工开单,也能被 Agent 读取当月在制订单——这不是重复登记,而是同一份权限下的两个使用面。
我们做什么,不做什么
做
- L1 底座产品化:组织、权限、计量、审计、SkillHub、应用中心
- L2 行业方案包:制造 / 外贸 / 金融的技能包、审批流、报表口径、连接器
- L3 业务承载:把客户的报价、跟单、质检、客服流程真正跑在 Agent 上
- 一站式交付:诊断 → 试点 → 平台落地 → 长期陪跑
- 桌面 App 双平台交付:macOS / Windows 打包、签名、静默安装、内网自动更新
- 私有化 / 混合云,含离线安装、内网升级与模型托管
- 把每次交付的经验固化成可复用的方案包与 Skill
不做
- 不做无边界接单:L3 必须有方案边界与验收标准,不接「你看着办」的需求
- 不做纯人力外包:任何项目必须往 L1/L2 沉淀,沉淀不了的宁可不接
- 不做模型训练 / 微调平台(只做接入与路由)
- 不做纯网页版:本地文件、本地命令、本地 MCP 进程都做不到,做成网页等于自断能力
- v1.0 不做移动端:手机上既没有本地文件也没有命令权限,Agent 能干的活少一半,先把桌面端做扎实
- 不做通用办公套件(文档、IM、会议不重造)
- 不做面向个人的免费版(会毁掉 To B 的定位与合规叙事)
- 不做 ERP / CRM 等业务系统本身(应用中心只做入口、身份与连接)
- 不做「一次性项目制」的定制(必须沉淀回产品)
- 不承诺「替代多少人力」这类无法验证的说法
05核心价值主张
Value Proposition
四条主张:前三条对应三大底座能力(防),第四条对应资产层(涨)。每一条都必须能被客户「摸到」,不能停在概念。
数据不出域
底座部署在客户自己的网络里,模型可接内网私有化推理,也可只走客户自己签的云账号。GeekWork 本身不碰、不存、不回传任何客户数据。
每一分 Token 都有归属
从组织到单次会话五级配额,实时计量输入 / 输出 / 缓存 / 推理 token,超预算自动熔断或降级。费用直接摊到成本中心。
怎么管人,就怎么管 Agent
Agent 也是「员工」:有岗(角色)、有权限(能碰哪些工具和数据)、有额度(能花多少钱)、有考勤(每次调用留痕)。
能力沉淀成公司资产
Skill 进圈子、系统进应用中心。骨干离职带不走,新人第一天就能用上公司最好的那套打法——这是 AI 投入能复利的唯一路径。
| 主张 | 支撑能力 | 客户能感知到什么 |
|---|---|---|
| 数据不出域 | 私有化部署、模型网关、数据域隔离 | 安全评审一次性通过;可以对着客户合同写「贵方数据不出我方机房」。 |
| 成本有归属 | 五级配额、实时计量、成本分摊报表 | 月度一张表:部门 / 人 / 项目花了多少,环比变化,Top 消耗,异常告警。 |
| 能力可治理 | RBAC + 资源级授权、审批流、审计日志 | 谁能用什么模型、装什么 MCP、导出什么数据,全在策略里写着;出事能倒查。 |
| 资产可沉淀 | SkillHub 圈子隔离 + 应用中心连接器 | 新人入职当天能用上部门最好的 10 个技能;骨干离职后这些技能还在,圈子里标着作者「已离职」。 |
06竞品与差异化
Competitive Landscape
企业客户真正在比较的,不是「哪个模型更聪明」,而是「这套东西能不能进我的机房、能不能进我的账、能不能进我的管理制度」。
| 对比维度 | GeekWork | WorkBuddy 类 通用 Agent 工作台 |
Codex / CLI 类 编码 Agent |
Cursor 类 IDE Agent |
Dify 类 应用编排平台 |
|---|---|---|---|---|---|
| 形态定位 | 企业底座(可定制) | 个人 / 团队效率工具 | 开发者命令行工具 | IDE 内编码助手 | AI 应用搭建平台 |
| 客户端形态 | ● 桌面 App + Web 后台 | ● 桌面 App | ◐ 命令行 | ◐ IDE 插件 | ○ 纯 Web |
| 私有化部署 | ● 支持,含离线 | ◐ SaaS 为主 | ◐ 客户端本地 | ○ 基本不 | ● 支持 |
| Token 计量到人 | ● 五级粒度 | ◐ 有额度无分摊 | ○ 无 | ○ 无 | ◐ 按应用 |
| 组织 / 权限体系 | ● 组织树 + 资源级 | ◐ 简单成员管理 | ○ 无 | ◐ 企业版有 | ◐ 工作空间级 |
| 可 OEM / 贴牌 | ● 支持 | ○ 无 | ○ 无 | ○ 无 | ◐ 有限 |
| 定制开发 | ● 核心商业模式 | ○ 无 | ○ 无 | ○ 无 | ◐ 二次开发 |
| 资产库与 团队隔离 |
● 圈子级隔离 | ◐ 有技能库,无圈子 | ◐ 本地目录 | ◐ 规则文件 | ◐ 工作空间级 |
| 业务系统接入 | ● 应用中心 + 连接器 | ◐ 部分 MCP | ◐ 命令行 / MCP | ○ 无 | ● 插件生态 |
| 上手成本 | ◐ 需实施 | ● 开箱即用 | ◐ 需配置 | ● 开箱即用 | ◐ 需搭建 |
● 明确具备 ◐ 部分具备 / 取决于版本 ○ 不构成能力。判断依据为公开资料与实测,随版本变化。
真正的对手:不是 Agent 工具,是方案商
客户在立项会上比较的从来不是「哪个 Agent 好用」,而是「这活交给谁干」。所以真正的对手是下面四类: 他们都不做底座,但都能拿走这个项目。
| 谁 | 他们卖什么 | 短板 | 我们的位置 |
|---|---|---|---|
| 咨询公司 埃森哲 / 德勤 / 本土咨询 |
诊断、蓝图、方法论、转型路线图 | 交完报告就撤场,系统要客户自己找人建——「蓝图挂在墙上」是行业常态。 | 我们交完蓝图还交底座,蓝图能跑起来。 |
| 系统集成商 | 人力 + 拼装现成产品 | 没有自己的底座,每个项目重造一遍;报价里一半是重复劳动。 | 底座是自己的,越做越省,交付更快、报价更有空间。 |
| 大厂云 / 模型厂商 | 算力、模型、标准化 Agent 平台 | 不做贴身定制;数据要出域;实施甩给生态伙伴,出了事互相推。 | 私有化 + 贴身定制 + 我们亲自交付,出问题找得到人。 |
| 通用 Agent 工具 | 席位订阅,自助使用 | 只管工具不管业务,「买了没人用」是常态,客户拿不到结果。 | 我们管业务跑通和 adoption,不是只给账号。 |
我们的位置
在工具维度上,市面上要么是好用但不可控(个人 Agent 工具),要么是可控但不好用(自建脚手架), GeekWork 卡在中间那个空档。而在方案维度上,我们比咨询公司多一个能跑的底座,比集成商多一个自己的产品, 比大厂云多一份贴身定制——这四类对手各缺一块,我们四块都在。
07功能需求
Functional Requirements
按底座三层 + 资产层拆成 9 组需求。P0 为 v1.0 必须交付(缺一不可签约);P1 为 v1.5;P2 为 v2.0 或按单定制。
端归属:每组功能先归到一个端
端归属决定开发排期与验收方式,也是拆团队的依据。员工端 = 员工电脑上的 App;企业管理员端 = 浏览器里的企业后台;平台端 = 我们自己的运营后台;服务端 = 三端共用、没有界面。 每组标题右侧都标了端,不允许出现「两边都能改」的功能——那种功能最后一定是两边数据打架。
| 端 | 承担的功能组 | 验收在哪做 |
|---|---|---|
| 桌面 App | F4 工作台与运行;F7 的资产使用侧;F8 的应用使用侧 | macOS 与 Windows 真机各一遍,断网、大文件、长任务、本地命令四类场景必测 |
| Web 后台 | F1 组织管理;F2 权限管理;F5 管理后台;F7 的圈子与资产治理;F8 的应用接入管理 | 浏览器走完整配置链路:建组织 → 发策略 → 客户端生效;越权必须 403 且不泄露对象名 |
| 平台端 | F9 租户运营:租户开通、跨租户用量、通道与配额、版本发布、白标 | 用两个租户互验:A 租户的用量在平台侧可见,内容取不到;平台侧查看明细必留痕 |
| 服务端 | F3 Token 管控与模型网关;F6 部署与运维 | 与供应商账单对账,误差 ≤ 3%;网关附加延迟 P95 ≤ 150ms |
F1 组织管理 P0后台
目标:让「一家公司」在这个系统里有完整、可运维、能自动跟随人事变动的结构。
| 编号 | 需求 | 优先级 | 验收要点 |
|---|---|---|---|
| FR-1.1 | 多租户组织树:公司 → 部门 → 团队 → 成员,支持 5 层;成员可同时归属跨部门项目组。 | P0 | 建 / 移 / 归档组织单元;移动后历史数据归属不丢。 |
| FR-1.2 | 成员生命周期:邀请、CSV 批量导入、停用、离职自动回收(会话归档 + 配额释放 + 技能与资产移交)。 | P0 | 标记离职后 60 秒内失去全部访问;其技能与模板可指派继任者。 |
| FR-1.3 | 身份接入:钉钉 / 企业微信 / 飞书 / 标准 OIDC / LDAP,支持免登与通讯录增量同步。 | P0 | 至少 2 种可用;通讯录变动 5 分钟内反映到系统。 |
| FR-1.4 | 席位与授权包:区分「全功能席」「只读席」「试用席」,席位可回收再分配。 | P0 | 席位变更即时生效;超卖有明确阻断提示。 |
| FR-1.5 | 管理权下放:部门管理员只能管本部门成员与本部门预算。 | P1 | 越权访问返回 403 且记审计日志。 |
| FR-1.6 | 外部协作方临时账号:为外包 / 甲方开限时、限项目、限模型的账号。 | P1 | 到期自动失效;不可见内部通讯录。 |
F2 权限管理 P0后台
目标:把「Agent 能碰到什么」变成可声明、可审批、可追溯的策略,而不是散落在各个客户端的信任。
| 编号 | 需求 | 优先级 | 验收要点 |
|---|---|---|---|
| FR-2.1 | RBAC 角色:预置超级管理员 / 组织管理员 / 部门管理员 / 成员 / 只读审计员 5 个角色,支持自定义。 | P0 | 角色叠加取并集;策略变更 10 秒内生效。 |
| FR-2.2 | 资源级授权:按模型、技能、MCP 服务、知识库、文件空间、Agent 六类资源分别授权到角色或人。 | P0 | 未授权资源在界面上不可见(不是点了才报错)。 |
| FR-2.3 | 数据域隔离:组织级 / 项目级 / 个人级三层可见性;跨域引用需显式授权。 | P0 | 不同项目成员互查不到对方会话与文件。 |
| FR-2.4 | 高危操作审批流:安装 MCP、开启联网、导出数据、申请提额、接入新模型,五类走审批。 | P0 | 审批链可配(直属主管 → 部门管理员 → IT);留全量意见。 |
| FR-2.5 | 审计日志:谁、何时、对什么资源、做了什么、结果如何;支持按人 / 资源 / 时间检索与导出。 | P0 | 日志不可篡改(追加写);默认留存 180 天,可配。 |
| FR-2.6 | 敏感信息策略:命中正则 / 关键词的输入在发送模型前告警或拦截。 | P1 | 内置身份证、银行卡、密钥、手机号四类规则;可自定义。 |
| FR-2.7 | 策略模板与批量下发:给同类部门一键套用同一套权限策略。 | P1 | 下发失败有差异清单。 |
F3 Token 统一管控 P0服务端
目标:这是产品的商业命门。企业主买这套系统的第二个理由(第一个是安全),就是「终于能算清这笔账」。 这一组需求做不扎实,产品就退化成「又一个套壳客户端」。
| 编号 | 需求 | 优先级 | 验收要点 |
|---|---|---|---|
| FR-3.1 | 统一模型网关:聚合公有 API(OpenAI / Anthropic / 通义 / 豆包 / DeepSeek 等)、客户自有云账号、内网私有化推理(vLLM / Ollama),对上层暴露 OpenAI 兼容协议。 | P0 | 接入新供应商不改上层代码;密钥只在服务端。 |
| FR-3.2 | 全维计量:输入 / 输出 / 缓存命中 / 推理(reasoning)四类 token 分别计量,按「会话 → 人 → 项目 → 部门 → 组织」逐级汇总。 | P0 | 与供应商账单对账误差 ≤ 3%。 |
| FR-3.3 | 五级配额:组织 / 部门 / 项目 / 成员 / 单会话,可设日、月额度;支持软限(80% 告警)与硬限(100% 熔断)。 | P0 | 达到硬限后请求被拒并给出明确文案;配额变更立即生效。 |
| FR-3.4 | 实时看板:今日 / 本月消耗、Top 消耗人、Top 消耗技能、环比趋势、异常突增提示。 | P0 | 数据延迟 ≤ 5 分钟;异常检测能识别「单人日消耗超均值 5 倍」。 |
| FR-3.5 | 成本分摊与结算:按部门 / 项目 / 成本中心出账单,可导出 CSV / 对接财务系统。 | P0 | 月度账单可复算(明细可下钻到单条调用)。 |
| FR-3.6 | 智能路由与降级:按任务类型选模型(重推理走高阶、摘要走轻量);预算紧张时自动降级到备用模型并标注降级原因。 | P1 | 降级可在管理端开关;降级不影响会话连续性。 |
| FR-3.7 | 缓存与复用:Prompt 缓存、相同请求结果缓存、长上下文压缩,直接压低单会话成本。 | P1 | 缓存命中率在报表中可见,并折算成节省金额。 |
| FR-3.8 | 提额审批:成员额度耗尽可在线申请,附用途说明,审批后临时提额(带有效期)。 | P1 | 临时额度到期自动回落到原配额。 |
| FR-3.9 | 成本预测:按月内已消耗速率外推月末支出,超预算提前预警。 | P2 | 预测偏差 ≤ 15%。 |
F4 工作台与运行 P0桌面
目标:不好用就没人用,没人用就收不到钱。这一层是「采用率」的唯一保障。
| 编号 | 需求 | 优先级 | 验收要点 |
|---|---|---|---|
| FR-4.1 | 会话与上下文:多会话、上下文压缩、跨会话引用、可回溯查看历史。 | P0 | 长会话(>50 轮)不崩不丢上下文。 |
| FR-4.2 | 文件与 Artifact:上传、解析(PDF / Word / Excel / 代码)、生成可编辑产物(文档 / 表格 / 页面 / 图表)。 | P0 | 生成物可下载、可二次编辑。 |
| FR-4.3 | 技能(Skill)体系:技能安装、版本管理、部门内共享、组织级技能市场。 | P0 | 技能按权限可见;技能调用单独计入计量。 |
| FR-4.4 | MCP / 工具接入:接入内部系统(代码库、数据库、工单、文档库);安装走审批。 | P0 | 工具调用有独立日志;失败可重试。 |
| FR-4.5 | 多 Agent 与任务编排:把长任务拆成多步,带人工确认节点。 | P1 | 编排任务可暂停 / 恢复 / 中断。 |
| FR-4.6 | 模板库:行业模板(需求文档、投标文件、代码评审、周报)开箱可用。 | P1 | 模板可被组织管理员复制与改。 |
| FR-4.7 | 定时任务:把一条会话固化成按计划跑的任务,用服务身份执行(不挂作者账号),能碰到什么由该身份的角色 ∩ 圈子冻结决定。 | P1 | 人离职后任务照跑;服务身份越权时拒跑并告警;每次执行进审计,带当时的权限快照。 |
F5 管理后台 P0后台
六个一级页,不许多:概览(今日消耗 / 活跃人数 / 异常)· 组织 · 权限 · 成本 · 审计 · 设置。 企业主的耐心只够点进三层,任何功能找不到就是没做。
| 编号 | 需求 | 优先级 | 验收要点 |
|---|---|---|---|
| FR-5.1 | 概览页:一屏回答「今天花了多少、谁在活跃、有没有异常」。 | P0 | 首屏无需滚动即可看完关键 4 个数字。 |
| FR-5.2 | 成本页:按组织 / 部门 / 人 / 项目四个视角切换,可下钻到明细。 | P0 | 任意视角均可导出。 |
| FR-5.3 | 审计页:条件检索 + 单条详情 + 批量导出。 | P0 | 10 万条日志检索响应 ≤ 3 秒。 |
| FR-5.4 | 定时报表:周报 / 月报自动邮件到 CEO、部门负责人。 | P1 | 可配收件人与指标项。 |
F6 部署与运维 P0服务端
目标:私有化交付是拉开差距的地方,也是最容易翻车的地方。必须做成「可重复的工序」,不能每次现场救火。
| 编号 | 需求 | 优先级 | 验收要点 |
|---|---|---|---|
| FR-6.1 | 一键私有化部署:Docker Compose(中小客户)与 K8s / Helm(大客户)两套交付包。 | P0 | 干净机器到可用 ≤ 4 小时(不含模型)。 |
| FR-6.2 | 离线安装:镜像与依赖打包,支持完全隔离网络。 | P0 | 无外网环境安装成功,无外部回调。 |
| FR-6.3 | 升级与回滚:版本化升级包、灰度、失败自动回滚。 | P0 | 升级前自动备份;回滚后数据一致。 |
| FR-6.4 | 备份与恢复:数据库 + 对象存储定时备份,恢复演练脚本。 | P0 | RPO ≤ 1 小时,RTO ≤ 2 小时。 |
| FR-6.5 | 模型托管可选包:内置 vLLM 部署脚本,支持客户自购 GPU 跑开源模型。 | P1 | 提供参考配置与吞吐基线。 |
| FR-6.6 | 许可证与授权:离线 License 文件、席位与到期校验、防篡改。 | P0 | 到期前 30 天提醒;超席位阻断新增。 |
F7 SkillHub:企业资产库 P0桌面 + 后台
目标:把「某个骨干电脑里的好 prompt」变成「公司账上的资产」,同时用圈子管住谁能看见。 这个板块的价值不在功能多,而在它让前三个主张从「省成本」变成「涨能力」——客户续费时说服董事会的,往往就是这一条。
| 编号 | 需求 | 优先级 | 验收要点 |
|---|---|---|---|
| FR-7.1 | 资产统一登记:Skill、Prompt 模板、Agent 配置、工作流、知识包五类资产进同一个库,统一名称、描述、负责人、版本。 | P0 | 每类可检索;同名不同版本可明确区分。 |
| FR-7.2 | 圈子(虚拟组织):独立创建、独立成员、独立资产集;一个成员可同时属于多个圈子;圈子设圈主。 | P0 | 跨部门拉人入圈无需走组织变更;单人可属 ≥3 个圈子。 |
| FR-7.3 | 资产隔离:每个圈子拥有自己独立的 Skill 集合,非成员不可见、不可搜索、不可调用。 | P0 | 非成员调用返回 403 且不泄露资产名。 |
| FR-7.4 | 可见性三级:私有 / 圈子内 / 全组织;新资产默认「圈子内」,全组织可见需圈主 + 管理员双确认。 | P0 | 变更即时生效;全组织发布留审计。 |
| FR-7.5 | 资产晋升:圈内成熟资产申请发布到全组织,保留来源圈子与作者署名。 | P1 | 晋升后原圈子仍可编辑,其他圈子只读。 |
| FR-7.6 | 派生(Fork):其他圈子复制一份改造,改动不回灌上游。 | P1 | 派生关系可追溯;上游更新只提示不强制。 |
| FR-7.7 | 版本与灰度:Skill 多版本并存、按圈子灰度发布、一键回滚。 | P1 | 灰度期两版并存;回滚 ≤ 1 分钟。 |
| FR-7.8 | 使用数据回流:每个资产的调用次数、成功率、平均 token、使用者评分。 | P1 | 连续 90 天零调用的资产标「待清理」。 |
| FR-7.9 | 治理:入圈审批可配、敏感 Skill 需 IT 审核、离职者资产自动转入圈子而非随人消失。 | P0 | 离职后资产仍在圈内可用,作者标「已离职」。 |
| FR-7.10 | 与成本打通:资产维度的 token 消耗同时归属到「圈子」与「所属部门」双口径。 | P0 | 同一笔消耗两种视角可查,合计一致。 |
F8 应用中心:业务系统入口 P0桌面 + 后台
目标:让企业已有的 ERP、CRM、设计系统在 Agent 时代重新变成「可调用的能力」,而不是各自为政的孤岛。 我们不做这些系统,只做它们的统一入口、身份与连接。
| 编号 | 需求 | 优先级 | 验收要点 |
|---|---|---|---|
| FR-8.1 | 应用目录:卡片式列出 ERP / CRM / 设计系统 / 工单 / 文档库 / 自研系统,支持分类、搜索、常用置顶。 | P0 | 50 个应用规模下首屏 ≤ 1.5s。 |
| FR-8.2 | 三态标注:每个应用标明「可单点进入 / 可被 Agent 调用 / 仅登记」。 | P0 | 三态在卡片上一眼可见;声称可调但未接连接器的标「待接入」。 |
| FR-8.3 | 应用级权限:按角色 / 圈子 / 个人授权可见与可用;无权应用不渲染。 | P0 | 直接输 URL 也拒绝;不泄露应用名。 |
| FR-8.4 | 免登跳转:SSO / OAuth / 账号代填,跳转携带身份与来源标记。 | P0 | 跳转成功率 ≥ 99%;失败有兜底说明与人工入口。 |
| FR-8.5 | 连接器托管:在应用中心配置数据源与凭证,供 Skill 调用;凭证不下发客户端。 | P0 | 凭证只在服务端;轮换不需重启。 |
| FR-8.6 | 调用审计:Agent 经连接器对业务系统的每次读写都留痕(谁、哪个 Skill、读了哪张表 / 哪个接口)。 | P0 | 可按应用 / Skill / 人三个维度检索。 |
| FR-8.7 | 应用健康与限流:连通性定时检测、失败告警、按应用限流与熔断。 | P1 | 不可用 5 分钟内告警到管理员。 |
| FR-8.8 | 轻量应用内嵌:报表 / 看板类系统直接嵌进工作台侧栏。 | P2 | 内嵌页继承登录态。 |
F9 租户运营 P0平台
目标:让「一家企业 = 一个租户」成立——我们能在一个界面里看清所有客户的用量与健康度,同时看不到他们的内容。 这一组不做,平台就退化成「给每个客户单独装一套」,客户数一上两位数,运维立刻崩。
| 编号 | 需求 | 优先级 | 验收要点 |
|---|---|---|---|
| FR-9.1 | 租户生命周期:创建、试用、转正、停用、归档;每租户独立数据域与独立密钥 | P0 | 归档后数据可导出可销毁;跨租户查询默认取不到 |
| FR-9.2 | 跨租户用量总览:各租户 token / 金额 / 活跃席位 / 环比,可按行业与健康度排序 | P0 | 50 租户规模下首屏 ≤ 2s;可导出 |
| FR-9.3 | 租户配额与通道分配:给租户设总量上限,指定可用模型通道与优先级 | P0 | 调低上限后租户侧 5 分钟内生效;不得突破租户内既有配额 |
| FR-9.4 | 模型通道配置:Key 池、路由与降级顺序、限流、单价表(用于折算金额) | P0 | 通道故障自动切换;单价变更不影响历史账单 |
| FR-9.5 | 平台访问审计:平台侧任何查看租户明细的动作留痕;敏感操作需双人授权 | P0 | 平台侧审计本身不可被平台侧删除;可导出给客户 |
| FR-9.6 | 客户端版本与灰度:版本水位、强制升级策略、按租户或批次灰度 | P0 | 灰度可回退;强制版本下发后 24 小时覆盖率可查 |
| FR-9.7 | 白标配置:伙伴的 Logo / 域名 / 主题,租户挂在伙伴名下 | P1 | 白标租户的登录页与客户端不出现 GeekWork 品牌 |
| FR-9.8 | 租户账单:按租户出用量与金额账,可导出用于商务结算 | P1 | 账单可复算,明细下钻到通道与模型 |
版本归属汇总
| 版本 | 范围 | 需求条目 | 交付门槛 |
|---|---|---|---|
| v1.0 MVP | 组织 / 权限 / 成本三条主线 + SkillHub 圈子 + 应用中心打通,可私有化部署并交付第一家客户。 | P0 全部(44 项) | 1 家真实客户在生产环境中连续运行 30 天 |
| v1.5 | 路由降级、提额审批、成本报表、多 Agent;首个 L2 行业方案包成型,第二家同行业客户可直接复用。 | P1(19 项) | 成本对账零人工修正;第 3 家客户上线 |
| v2.0 | 成本预测、行业技能包、OEM 白标深度、集团多租户跨主体能力。 | P2 + 定制 | 首个 OEM 伙伴出单 |
08关键用户流程
Key Flows
三端之后,流程不再只有「在系统里点」,而是三个端来回接力:客户先在我们平台端有个租户,企业管理员在后台配好组织与策略,员工在桌面端干活。下面每条都标了它发生在哪个端。
流程零 · 从 IT 分发到员工第一次跑通 桌面 + 后台
这是桌面 App 带来的新流程,也是私有化项目最容易卡住的一步——客户端发不下去,后面所有功能都等于没做。
- IT 在后台开通席位并绑定部门同时生成该部门的安装配置(服务端地址、初始策略、模型白名单),员工端不需要填任何服务器信息。
- 推送安装包走企业已有的软件分发(MDM / 域推 / 内网下载页)。macOS 需签名与公证,Windows 需代码签名,否则会被系统直接拦截——这条不提前做,现场必翻车。
- 员工首次启动,走企业身份登录钉钉 / 企微 / 飞书 / OIDC 免登;客户端拿到短期令牌与设备证书,模型密钥不下发。
- 客户端拉取策略并自检可用模型、可见技能、目录授权范围、命令白名单,5 分钟内拉到;网络不通时报出具体缺哪一项,而不是白屏。
- 授权工作目录员工自己选目录(如项目文件夹)建索引;未授权目录一律不可访问,密钥与证件类路径默认拉黑。
- 跑通第一个任务并确认计量随手问一句或调用「代码评审助手」,后台立刻能看到这条调用归属到人、部门、圈子——第一次就让他看见「有记录」,后面才不会抵触。
流程一 · 新员工从入职到产出 后台 + 桌面
- HR 在钉钉 / 飞书把人加进部门通讯录同步 5 分钟内推到 GeekWork,自动落位到对应组织单元。
- 系统按部门策略自动发席位与配额模型白名单、可用技能、月度 token 额度由部门的策略模板决定,无需逐个配置。
- 员工免登进入工作台不用申请账号、不用报备。看到的技能都是部门已授权的。
- 干活产生调用每次请求经过模型网关,计量埋点在网关层完成,与客户端无关,无法绕过。
- 配额临界与提额80% 提醒本人,100% 熔断;需要继续则走提额申请,主管审批后给临时额度。
- 管理者月末看账部门管理员看本部门,CEO 看全公司;费用已按成本中心归好类。
流程二 · 一次「想装个 MCP」的审批 桌面发起 · 后台审批
- 成员提交安装申请填写 MCP 用途、要访问的数据范围、是否联网。
- 部门管理员初审判断业务必要性。
- IT / 安全终审看数据范围与外部请求白名单,必要时要求改配置。
- 通过后按组织级安装不是装在那个人电脑上,而是装在组织策略里,可批量授权给同类角色。
- 全量留痕谁装的、谁批的、谁用过、调了什么接口,全在审计日志里。
流程三 · 离职交接 后台
- HR 标记离职同步触发停用,60 秒内失去全部访问权限。
- 资产盘点列出他创建的技能、模板、Agent、共享文件、未完成的编排任务。
- 移交而非删除技能与模板指派继任者;会话归档只读保留(合规需要)。
- 配额释放席位与额度回收,可立即分配给新人。
- 出交接单一条审计记录,可导出给 HR 归档。
流程四 · 新人加入圈子,看到什么 后台 + 桌面
- 入职自动进部门,但不自动进圈子部门决定预算与审批链,圈子决定他能看到哪些资产——两者刻意解耦,避免「进错部门就看不到该用的东西」。
- 申请加入「研发圈」圈主审批(或由圈主设为部门内自由加入)。通过后立刻看到研发圈的全部 Skill 与内部工具入口。
- 同时加入「数据产品圈」跨部门加入,不影响组织归属与预算;两个圈子的资产在他这里取并集。
- 看不到别的圈子的东西市场圈的投放分析 Skill、财务圈的报表模板对他完全不渲染,搜索也搜不到。
- 做得好的东西往上递他写的一个 Skill 在圈内被用了 200 次,圈主申请晋升为全组织可见——个人经验变成公司资产。
流程五 · 新客户从开通租户到第一台客户端上线 平台 → 企业管理员 → 员工端
这是三端架构下才有的流程:客户还没装任何东西时,先在平台端有一个租户。
- 平台端创建租户填企业名、行业、套餐、初始席位与总配额;系统分配独立数据域与独立密钥,生成企业管理员邀请链接。
- 平台端分配通道与配额模板指定这家企业可用哪些模型通道、优先级与限流;把配额模板(部门 / 成员默认额度)挂上去,企业管理员可在此基础上再调。
- 企业管理员接受邀请首次登录走企业 IdP 登录并绑定管理员角色。首次进入是空租户,系统只给三件事的引导:接身份源、导组织、发策略。
- 企业管理员接身份源并导入组织钉钉 / 企微 / 飞书 / OIDC 任选其一,通讯录同步后组织树自动成型;CSV 兜底。
- 企业管理员发第一条策略并推客户端设定模型白名单、圈子、配额与目录授权范围;生成带企业配置的安装包,走内网分发。
- 平台端确认租户「跑起来了」平台侧只看到该租户出现首条调用(用量可见、内容不可见),健康度从「新建」变为「活跃」——这是 POC 转落地的第一个客观信号。
09非功能需求
Non-Functional Requirements
三端的要求各不相同:员工端拼安装、资源占用与离线可用,企业管理员端拼权限准确与响应速度,平台端拼租户隔离与不漏。混在一张表里,验收时一定漏项。
员工端(桌面 App)
| 维度 | 要求 |
|---|---|
| 安装与升级 | 安装包 ≤ 180MB;首装到可用 ≤ 90 秒;支持静默安装与后台升级;强制版本需 24 小时内覆盖 ≥ 95% 的在线设备;升级失败自动回滚上一版。 |
| 资源占用 | 空闲内存 ≤ 350MB,单会话 8k 上下文 ≤ 800MB;空闲 CPU < 2%;不得阻止系统休眠与正常关机。 |
| 离线能力 | 断网时可读已缓存会话与本地文件,可在预授权配额内继续调用,联网后自动对账并补报本地事件。 |
| 本地安全 | 模型密钥不落盘;登录令牌存系统钥匙串(Keychain / Credential Manager);本地缓存 AES-256 加密;卸载时清除凭据与索引。 |
| 稳定性 | 崩溃率 ≤ 0.3% / 日活;崩溃采样只上报堆栈、版本与设备信息,默认不上传任何业务内容。 |
| 兼容 | macOS 12+(Apple Silicon / Intel)、Windows 10 1809+;支持高分屏与多显示器;支持企业代理、自签证书与内网 DNS。 |
服务端与企业管理员端
| 维度 | 要求 |
|---|---|
| 安全 | 全链路 TLS;密钥集中在服务端 KMS / Vault,绝不下发客户端;数据库字段级加密(会话内容、凭据);审计日志追加写不可篡改;默认不做任何外联回传(遥测可关且默认关)。 |
| 合规 | 支持等保三级测评所需的身份鉴别、访问控制、安全审计、数据完整性四类证据输出;留存期可配(默认 180 天);提供《数据流向说明书》《AI 工具清单》模板供客户尽调。 |
| 性能 | 网关附加延迟 ≤ 150ms(P95);后台首屏 ≤ 1.5s(1 万成员规模);并发 200 会话不降级;计量写入异步,不阻塞主链路。 |
| 可用性 | 单机 99.5%,集群 99.9%;模型供应商故障时自动切备用线路并提示,不整站不可用;客户端断连不影响本地已缓存内容的可用性。 |
| 规模 | 单租户 5,000 成员、50 万条会话、1 亿条调用记录;集团多租户单实例 20 个租户;在线设备 5,000 台同时拉策略不超时。 |
| 可维护 | 配置项全在后台改,不改文件、不重启;健康检查接口齐全;日志可外送客户既有 SIEM。 |
| 权限响应 | 策略变更 10 秒内生效;后台改一条权限到员工端实际生效,端到端 ≤ 5 分钟;越权请求返回 403 且不泄露对象名。 |
| 兼容 | 模型侧兼容 OpenAI 协议;身份侧兼容钉钉 / 企微 / 飞书 / OIDC;数据侧 MySQL / PostgreSQL 双选。 |
平台端
平台端的技术要求不在「快」,在「不漏」——它是越权的最大风险面。
| 维度 | 要求 |
|---|---|
| 租户隔离 | 所有跨租户查询必须显式携带租户上下文;漏带上下文一律拒绝并告警,不允许「默认查全量」这种便利设计。 |
| 查询性能 | 50 租户总量看板首屏 ≤ 2s;单租户明细下钻 ≤ 1.5s;跨租户聚合走预聚合表,不实时扫明细。 |
| 账号安全 | 平台账号强制 MFA,禁用共享账号,离职即回收;平台账号不可登录任何租户的管理端,除非该租户显式授权为支持账号且全程留痕。 |
| 平台侧审计 | 平台侧操作日志独立存储,平台管理员不可删除、不可修改;可按租户导出交给客户查阅。 |
10商业模式与收入结构
Business Model
这一章只讲靠什么收钱,不写具体价格。金额、折扣与付款方式一律以单独报价单与商务合同为准, 任何对外材料都不出现数字——价格一旦印在说明书里,销售就失去了按客户情况议价的空间。
收入结构
| 收入项 | 计费方式 | 商业逻辑 |
|---|---|---|
| 解决方案与实施 | 项目制,一次性 | 诊断、方案设计、L3 业务承载落地。客户为「结果」付钱,不是为席位付钱——这是单笔最大的一块。 |
| 底座授权 | 年度,按租户 / 席位 / 环境 | L1 使用权与版本升级。基本盘,客户越多越稳,也是唯一能规模化的一块。 |
| 行业方案包 | 按包授权,可跨客户复用 | L2 的边际成本最低,是产品化程度的直接体现——方案包卖得好,毛利率就上来了。 |
| 长期运营陪跑 | 年度服务 | 月度运营、场景迭代、培训与复盘。续费型现金流,也是防止「上线即弃用」的唯一手段。 |
| 模型与算力 | 客户自付(BYOK)或我方代采 | 不影响毛利结构,但影响客户预算感知——默认推 BYOK。 |
三种合作路径
不是一次性签一个大合同,而是按客户的信心水平分三段进——每一段都能独立收口,也都能自然导向下一段。
| 路径 | 周期 | 交付内容 | 适合谁 | 我方投入 |
|---|---|---|---|---|
| POC 试点 | 4–8 周 | 选 1 个价值最清晰的场景跑通 + 底座最小可用 + 一份可向上汇报的验证报告。 | 还在观望、内部需要拿数据说话的客户 | 2–3 人 |
| 平台落地 | 3–6 个月 | L1 私有化部署 + 2–3 个 L3 场景承载 + 组织与权限体系 + 管理员与员工培训。 | 已立项、有明确转型预算 | 4–6 人 |
| 长期共建 | 年度 | 持续扩场景 + 月度运营陪跑 + 行业方案包共建 + 季度复盘(用数据续约)。 | 把 AI 当战略投入的一把手 | 固定小队 |
计费与隔离的最小单位是租户:一个企业一个租户,一个租户一套数据域、一套密钥、一张用量账。 集团客户是多租户挂在一个主体下,OEM 伙伴的租户挂在伙伴名下——这两种在平台端都能一眼区分。
另有一条侧路:对集成商开放 L1 白标授权——我们只给底座与培训,不做他们的实施,避免变成他们的分包商。
报价原则
价格不写进产品文档,但报价的规则必须写死,否则每个销售会按自己理解去谈,最后把产品谈成外包。
- 私有化必须单列实施费。不能打包进底座授权费——否则第一个客户的交付人力就把首年收入吃掉。
- 定制必须有上限。客户定制体量一旦接近首年底座授权费,就必须打包成「行业方案包」再卖第二次,否则这单本质是项目外包。
- 运维与底座授权分开报价。合并会让客户觉得「买完就完事」,续费失去存在感。
- 模型成本默认 BYOK。让客户自己看见模型账单,涨价时怨气不会算在我们头上。
- 席位与能力分开卖。加席位不等于解锁能力,反之亦然——两者混在一起,客户永远算不清贵在哪。
- 试点可以便宜,但必须收费。免费 POC 会拖成无底洞,也会让客户不认真配合——收了钱,对方才会派得动人。
- L3 按方案边界报价,不做 open-end 人天。边界外的工作必须重新立项,否则一个客户能把团队拖死一整年。
11交付模式
Delivery Model
| 模式 | 周期 | 交付物 | 主要风险 |
|---|---|---|---|
| 标准托管 | 3–7 天 | 账号开通、组织导入、策略模板套用、1 次线上培训 | 客户不导入组织 → 用不起来 → 不续费 |
| 私有化部署 | 3–6 周 | 环境交付、安装验收报告、身份对接、权限方案、管理员培训、运维手册 | 客户机房 / 网络 / 等保流程拖期(最常见) |
| OEM 定制 | 2–4 个月 | 白标版本、定制模块、接口文档、联合方案材料、伙伴培训 | 范围蔓延;伙伴销售能力不足导致投产比低 |
客户端分发与升级
桌面 App 让交付多了一个必须标准化的环节。这一环不做成工序,每个客户都要现场救火,而且救的是终端问题,不是产品问题。
| 环节 | 标准做法 | 翻车点 |
|---|---|---|
| 签名与公证 | macOS 走 Apple Developer ID 签名 + 公证;Windows 走 EV 代码签名。 | 不签名会被 Gatekeeper / SmartScreen 拦下,客户 IT 直接判定为「来源不明软件」,项目当场停摆。 |
| 分发方式 | 私有化客户:内网下载页 + MDM / 域推;托管客户:后台一键推送安装包。 | 让员工自己去官网下载 = 版本永远对不齐,问题排查失去基准。 |
| 版本策略 | 主版本强制、次版本建议;强制版 24 小时内覆盖 95% 在线设备。 | 不设强制,半年后线上跑着五个版本,任何 bug 都复现不出来。 |
| 升级通道 | 私有化客户走内网更新源,不连公网;升级包与安装包同源签名。 | 连公网更新违反客户网络隔离要求,安全评审直接不过。 |
| 回滚与兜底 | 升级失败自动回滚上一版并上报;保留上一版安装包可手动降级。 | 没有回滚,一个坏版本能让全公司停工半天。 |
交付纪律(沉淀自项目经验)
- 先定「谁看账」再谈功能。客户说不清成本要摊到哪一级,这个项目一定烂尾。第一周就必须确定成本中心口径。
- 权限先粗后细。一上线就设计 30 个角色,必然改到崩溃。先 5 个预置角色跑两周,再按真实诉求加。
- 定制必须回流。每个客户定制都要判断「能不能做成配置项」。不能回流的定制,报价必须覆盖两次的成本。
- 实施报告是资产。每次交付的验收清单直接变成下一单的售前材料。
- 客户端问题只认两件东西:版本号和日志包。不接受「我这边不行」这类描述——没有版本号与日志包,终端问题永远查不出根因。
12路线图与里程碑
Roadmap
| 阶段 | 时间 | 目标 | 验收门槛 |
|---|---|---|---|
| v1.0 | W1–W10 | L1 底座打通(组织 / 权限 / 配额 / SkillHub / 应用中心 / 私有化包)+ 员工端 macOS / Windows 双平台(含签名、自动更新、离线缓存)+ 企业管理员端与平台端最小可用(租户开通 / 跨租户用量 / 通道配置)+ 第 1 个 L3 场景跑通。 | 1 家客户生产连续 30 天;对账误差 ≤ 3%;双平台安装成功率 ≥ 98%;平台端可独立开通租户并在 1 天内跑出首条调用;试点客户愿意签平台落地 |
| v1.5 | W9–W16 | 路由降级、缓存、提额审批、定时任务与定时报表、多 Agent 编排、模型托管包。 | 第 3 家客户上线;同行业复用率 ≥ 40%;实施人天下降 30% |
| v2.0 | W17–W28 | 成本预测、行业技能包(外包 / 制造 / 金融)、OEM 白标、集团多租户。 | 首个 OEM 伙伴出单;行业包可复用率达 60% |
13成功指标
Success Metrics
北极星指标:客户侧正在跑的 L3 业务场景数。它同时约束三件事——底座装上了(L1 生效)、流程改了(L3 落地)、人在用(不是摆着)。 只数席位,会把「买了没人用」算成业绩;只数合同额,会把「交完就烂尾」算成业绩。
| 层面 | 指标 | 12 个月目标 |
|---|---|---|
| 商业 | 签约客户数 | 3 家平台落地 + 2 家长期共建 |
| 年度续费率 | ≥ 85% | |
| 定制收入占比 | ≤ 50%(过高说明产品化不足) | |
| 方案包复用率(L2 直接复用、不新做) | ≥ 40% | |
| POC 转落地率 | ≥ 60% | |
| 产品 | 周活跃率(WAU / 席位) | ≥ 55% |
| 人均周会话数 | ≥ 8 | |
| 技能安装渗透率 | ≥ 60% 席位至少装 1 个组织技能 | |
| 治理 | 审计覆盖率 | 100%(网关层强制,无旁路) |
| 配额熔断命中后的投诉率 | ≤ 5%(过高说明配额定得不合理) | |
| 成本效率 | 缓存命中率 | ≥ 25% |
| 单会话平均成本 | 季度环比下降 ≥ 10% | |
| 客户端 | 安装成功率(首次启动到可用) | ≥ 98% |
| 崩溃率(/ 日活) | ≤ 0.3% | |
| 强制版本覆盖率(发布后 24 小时) | ≥ 95% | |
| 平台运营 | 租户开通到首条调用 | ≤ 1 天(100% 新租户) |
| 单租户月均运维人天 | ≤ 0.5 人天 | |
| 平台侧越权访问告警 | 0 次(任何一次即 P0 事故) |
14风险与对策
Risks & Mitigations
| 风险 | 影响 | 对策 / 预警信号 |
|---|---|---|
| 定制化把公司做成外包 | 高 | 每一单必须过 L1 / L2 / L3 分层判断;结项强制回答「往底座沉淀了什么」;季度复盘看方案包复用率,不只看营收。 预警:单客户收入占比超 40% 且无方案包产出。 |
| 模型成本波动 / 客户对 Token 涨价敏感 | 中 | 默认 BYOK,成本透明给客户;网关支持多供应商,随时切换更便宜的线路。预警:客户月成本环比涨超 30%。 |
| 开源方案替代(自建 Dify + 网关) | 中 | 不跟开源拼功能数量,拼「交付完成度」:私有化包、身份对接、成本口径、审计证据——这些开源都要自己写三个月。 |
| 上层 Agent 产品迭代太快,工作台显得落后 | 中 | 策略是不跟:工作台保持够用,把资源压在控制面。客户买的是管控层,不是最新模型功能。 |
| 合规资质不足(等保 / 行业认证) | 高 | 前期以「客户自建机房 + 我方交付」规避云资质要求;同步准备等保测评所需材料包。预警:投标被要求提供等保三级证书。 |
| 销售周期长(3–6 个月)、现金流压力 | 高 | 先用 POC 试点低门槛进场,再向上扩到平台落地与长期共建;同时靠 L3 项目回款养产品。 |
| 双平台客户端把交付拖成终端运维 | 中 | 只承诺 macOS + Windows,Linux 按单报价;签名、分发、升级三件套在 v1.0 就做成标准工序;远程排障只认「版本号 + 日志包」。 预警:单客户终端问题占实施人天超过 30%。 |
| 员工本机数据被 Agent 越权读取 | 高 | 目录显式授权 + 敏感路径黑名单 + 每次本地读写留痕;默认最小权限,不默认全盘索引。 预警:出现任何一次未授权路径访问告警,即视为 P0 缺陷。 |
| 客户端版本碎片导致问题不可复现 | 中 | 强制升级水位 + 后台版本看板;低于最低支持版本直接阻断登录并提示升级,不做兼容妥协。 |
| 平台端成为最大越权面 | 高 | 平台域只取元数据,业务内容不下沉;跨租户查询强制带租户上下文,漏带即拒绝并告警;平台侧操作双人授权 + 独立审计不可删。 预警:出现任何一次平台账号读到租户内容的行为,按泄露事故处理。 |
| 平台端做太重,长成第二个产品 | 中 | 平台端只做四件事:开通租户、看用量、配通道、发版本。不做租户业务分析——任何分析需求先问「租户自己能不能看到」。预警:平台端需求清单超过企业管理员端的一半。 |
| 私有化客户的租户在平台端不可见 | 中 | 客户机房内的数据平台拿不到,平台端只能显示「离线部署 · 由客户自管」。售前话术必须说清:私有化 = 数据不出门,代价是我们看不到运维指标,需靠客户侧报表与定期巡检补位。 |
| 「自用先行」导致产品被自家项目需求绑死 | 中 | 每季度做一次「产品化率」复盘:自用需求里有多少最终变成通用配置项。 |
15待决事项
Open Questions
以下事项需在 v1.0 开发启动前定论,否则会影响架构或商业模式。
| # | 问题 | 为什么必须现在定 |
|---|---|---|
| 1 | 私有化交付包里,数据库自建还是允许复用客户既有 MySQL / PG? | 决定安装脚本复杂度与实施人天上限(自建更容易标准化)。 |
| 2 | Token 计量单位对外是「token 数」还是「折算金额 / 积分」? | 决定客户心智:按 token 卖是工具,按积分卖是服务,后者的价值叙事更强。 |
| 3 | 轻量版(公有云托管)是否与「数据不出域」的主张冲突? | 影响品牌口径;建议表述为「私有化 / 托管」两档,明确区分。 |
| 4 | 成本分摊的默认口径:按部门还是按项目? | 客户组织形态不同,默认值选错会导致首月报表全废。 |
| 5 | 审计日志留存 180 天是否够?金融客户可能要求 3 年。 | 影响存储成本与冷备方案设计。 |
| 6 | 是否允许客户自带前端 / 只买控制面(Headless 模式)? | 这是一个新的商业形态,若要做,网关 API 需先设计成对外契约。 |
| 7 | 第一家标杆客户选谁? | 决定 v1.0 的行业配置优先级,也决定首批售前材料的形态。 |
| 8 | OEM 是否开放源码? | 开放则溢价高但失控风险大;建议「源码托管 + 审计权」而非直接交付。 |
| 9 | 圈子能否跨法人主体(集团客户的一个圈子里有子公司的人)? | 影响圈子的作用域设计与数据域隔离口径;若允许,圈子不能只挂在租户下。 |
| 10 | 圈子是否有独立预算? | 若有,成本变成「部门 + 圈子」双重分摊,成本报表与熔断逻辑都要改。 |
| 11 | 应用中心的系统清单由 IT 统一维护,还是各业务线自建? | 决定「应用」是否需要所有者与审批流;放任自建必然出现重复登记与假死应用。 |
| 12 | L3 定制的边界由谁签字确认? | 没有签字人,需求一定会无限长大。建议合同附「场景清单 + 变更条款」,边界外重新立项。 |
| 13 | 第一个行业方案包做哪个行业? | 决定 L2 优先级、首个标杆客户的选择,也决定售前材料先做哪一版。 |
| 14 | POC 收不收费、能不能抵扣后续合同? | 免费会被白嫖,收费太硬会挡掉早期客户。这条规则必须在第一次开口报价前定死。 |
| 15 | 员工端用 Electron 还是 Tauri? | Electron 包体大,但 Node 生态与本地工具链可直接复用、双平台行为一致;Tauri 包体小,但依赖系统 WebView,企业内网的自签证书与 WebView2 版本是坑。建议 v1.0 用 Electron,把省下的时间压在控制面上。 |
| 16 | 是否支持 Linux 桌面? | 研发型客户一定会问。支持等于多一套打包、签名与测试,建议按单报价、不进标准版。 |
| 17 | 强制升级的红线在哪(能否不经客户同意就升级)? | 私有化客户对「自动连外网」极度敏感,这条必须写进合同:内网更新源 + 客户可设升级窗口 + 允许指定版本锁定。 |
| 18 | 本地缓存加密到什么程度? | 全量加密会拖慢本地检索;建议只加密会话内容与凭据,索引明文但字段脱敏。这个决定影响客户端性能指标能不能达标。 |
| 19 | 平台端要不要现在就支持「伙伴账号」(OEM 只能看自己名下租户)? | 决定租户模型要不要在 v1.0 就加 partner 这一层。晚加等于所有租户数据要回填归属,迁移成本远高于一次设计到位。 |
| 20 | 平台账号要不要分级(超管 / 运维 / 只读 / 支持)? | 「支持」角色是否允许临时查看租户明细,决定双人授权流程要不要进 v1.0。这条与风险表第一行直接挂钩。 |
| 21 | 私有化客户的租户在平台端可见吗? | 客户机房内的数据平台拿不到。若客户还想要「自己看下属公司的平台端」,那是另一套部署形态(客户内自建平台端),必须单独报价与设计。 |
极客跳动(GeekDance)· 本产品说明书不含价格与商务条款;报价以单独报价单为准。
文档口径:结论先行,功能以可验收为准;未标注来源的数据均为内部估算,不作对外承诺。